Энергетическая инфраструктура уже уязвима для кибератак, а генеративный ИИ снижает порог входа для злоумышленников. Эксперты, опрошенные The Verge, опасаются не столько автономного «восстания» агентов, сколько людей, которые используют их для ускорения атак на старые сети и оборудование.
Суть события
Обсуждение недавних случаев, когда ИИ-агенты самостоятельно проводили сложные атаки, легко уводит разговор в сторону фантастического сценария. Но специалисты по кибербезопасности считают более насущной угрозой обычного злоумышленника, усиленного генеративной моделью. Такой инструмент может подсказать незнакомые протоколы промышленной автоматики, связать несколько уязвимостей и ускорить путь от первого доступа до эксплуатации.
Для энергокомпаний результат одинаков: неважно, действовал ли атакующий вручную или с помощью ИИ. Нужно остановить его хотя бы на одном участке цепочки, пока он не получил контроль над физическим оборудованием.
Детали
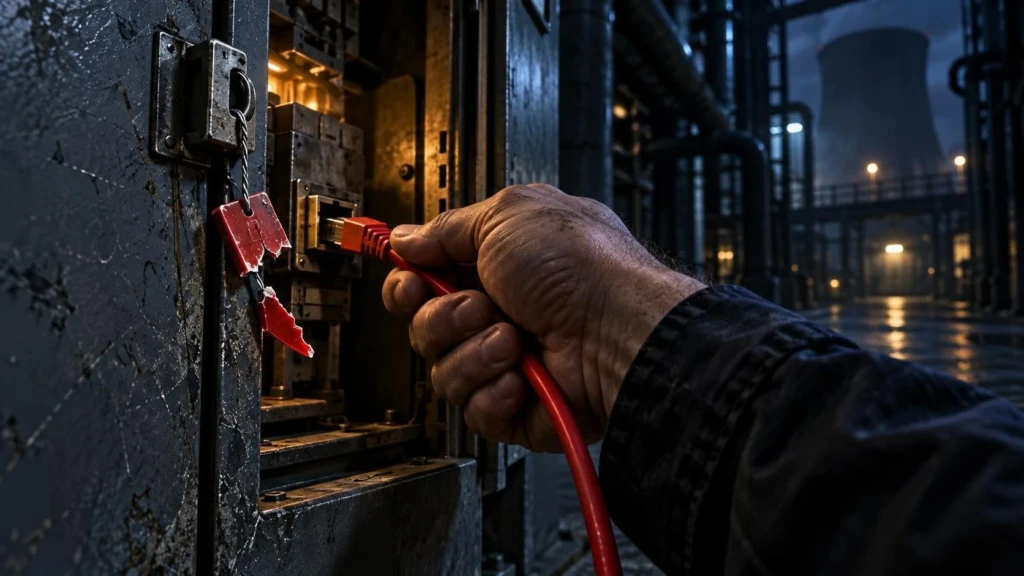
Многие электростанции, реакторы и системы управления строились десятилетия назад, когда подключение к интернету не считалось частью их жизненного цикла. Средний возраст американского ядерного реактора, по данным материала, составляет около 44 лет. Часть оборудования выпускают компании, которые уже прекратили работу, поэтому для него может не существовать нового программного исправления.
Обновлять операционные технологии тоже сложнее, чем офисные компьютеры: окно для установки патчей бывает раз в квартал или даже раз в год. Небольшим коммунальным предприятиям часто не хватает людей, денег и опыта для современной защиты. ИИ не создаёт все эти проблемы, но помогает менее подготовленному противнику действовать быстрее.
Контекст
Раньше главным противником критической инфраструктуры считали государства с сильными киберподразделениями. Теперь доступные модели позволяют менее квалифицированному человеку работать с документацией по сетям OT — промышленным системам управления — и собирать атаку, на которую раньше не хватило бы знаний.
Защитники обсуждают и автономные агенты, и возможное использование ИИ для обороны, но чрезмерно быстрые изменения в OT-среде сами опасны. Полезный контекст для этой дискуссии даёт материал «Почему ИИ-агенты заметили взлом, но не позвали человека»: https://ai-digest.ru/q-a-with-metr-researcher-ajeya-cotra-on-investigating-the-openai-hugging-face-in/. Он показывает, почему способность агента действовать без уведомления человека остаётся отдельным риском.
Что дальше
Энергетическим компаниям придётся укреплять сегментацию сетей, заранее проверять резервные сценарии и сохранять возможность ручного управления. В некоторых случаях разумнее отключить лишнее интернет-соединение, чем пытаться бесконечно латать устаревшее устройство. Нужны также планы реагирования, регулярное обновление там, где оно безопасно, и контроль того, кто имеет доступ к промышленным системам.
Ответственность лежит не только на операторах. Разработчикам передовых моделей и регуляторам предстоит оценить, как ускорение атак меняет требования к защите критической инфраструктуры. Ставка на «доброжелательного» ИИ-агента как единственную оборону рискованна: в старой системе автоматизации любой новый участник может добавить неконтролируемую сложность.
Читайте также
Почему ИИ-агенты заметили взлом, но не позвали человека